


Ciberatac asupra Apei Române
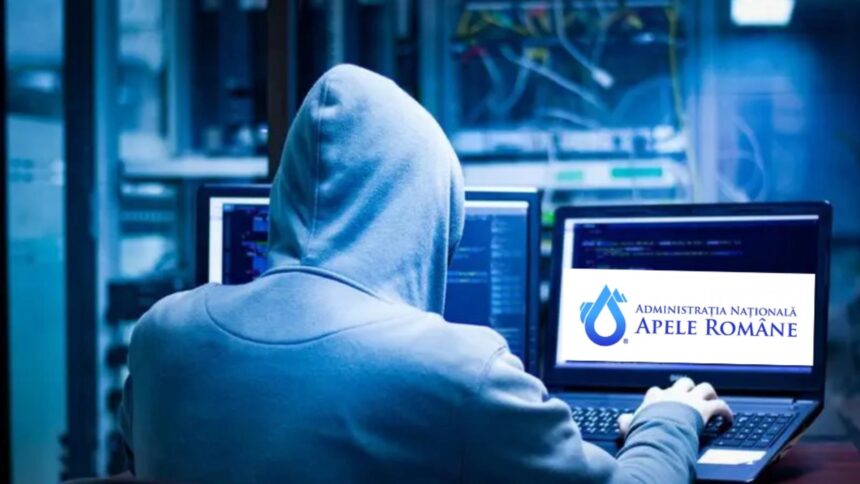
Un atac cibernetic de tip ransomware a afectat Administrația Națională Apele Române și 10 din cele 11 administrații bazinale de apă din țară, inclusiv cele din Oradea, Cluj, Iași, Siret și Buzău. Incidentul a fost notificat Directoratului Național de Securitate Cibernetică (DNSC) pe 20 decembrie 2025, iar atacatorii au transmis o notă de răscumpărare, solicitând contactarea lor într-un termen de 7 zile.
Impactul atacului
Potrivit comunicatului oficial al Apei Române, aproximativ 1.000 de sisteme IT&C au fost compromise, incluzând servere de aplicații GIS, servere de baze de date, stații de lucru Windows, servere Windows Server, servere de e-mail și web, precum și Domain Name Servers (DNS). Totuși, tehnologiile operaționale (OT) nu au fost afectate, iar activitatea uzuală se desfășoară în parametri normali.
Operațiuni și siguranță
Administrația Națională Apele Române a asigurat că structurile hidrotehnice sunt operate prin dispecerate folosind comunicații vocale. Personalul deservent efectuează operațiunile local, coordonat prin dispecerate, iar infrastructura este considerată în siguranță.
Investigarea incidentului
Echipele tehnice din cadrul Administrației Naționale Apele Române, CNC din SRI și alte autorități competente sunt implicate în investigarea și limitarea impactului atacului. Infrastructura Apei Române nu este în prezent protejată prin sistemul național de protecție a infrastructurilor IT&C critice pentru securitatea națională. S-au demarat demersuri pentru integrarea acestei infrastructuri în sistemele CNC pentru protecția cibernetică.
Mecanismul atacului
Atacatorii au utilizat un mecanism legitim de criptare, denumit ‘BitLocker’, în scop malițios, blocând fișierele de pe sistemele afectate. DNSC recomandă victimelor atacurilor de tip ransomware să nu contacteze atacatorii, pentru a evita încurajarea fenomenului infracțional. Echipele IT&C ale Apei Române sunt sfătuite să se concentreze pe restaurarea serviciilor informatice.
Concluzie
Atacul cibernetic asupra Apei Române subliniază vulnerabilitățile infrastructurii critice și necesitatea urgentă de îmbunătățire a măsurilor de securitate cibernetică în sectorul public.